Domain einlassbecken.de kaufen?
Wir ziehen mit dem Projekt
einlassbecken.de um.
Sind Sie am Kauf der Domain
einlassbecken.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain einlassbecken.de kaufen?
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **

Ähnliche Suchbegriffe für Angriffsszenarien
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
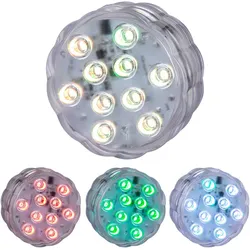
RGB LED Außen Leuchte Fernbedienung Wasser Pool Beleuchtung Garten Deko-Licht Farbwechsel Puck LampeBeschreibung Das Highlight auf jeder Poolparty ist der runde Dekorartikel aus Kunststoff, der im Wasser mit einen Lichterspiel das ganze Publikum verzaubert. Mit einer Fernbedienung lassen sich die Farben fixieren und mit einem Durchmesser von 7 cm nimmt die Leuchte nicht all zu viel Platz ein. Durch die Schutzart IP68 ist das Deko-Licht strahlwassergeschützt und somit für den Außenbereich insbesondere in Verbindung mit Wasser geeignet. Lassen Sie Ihren Pool, Weiher oder Teich in bunten Lichtern erstrahlen. Das Leuchtmittel ist in der Leuchte fest integriert. Details Leuchte • Lampentyp: Deko-Licht • Material: Kunststoff • Farbe: klar • Schutzart: IP68 • schwimmender Puck • Fernbedienung • Farbwechsler • Farben fixierbar • exkl. 3x AAA 1,5V • Durchmesser x Höhe in cm: 7 x 2,7 • Fassungen: 10x RGB LED • Leuchtmittel fest verbaut • Leistung Leuchtmittel: 10x 0,06 Watt • Lichtfarbe: bunt • Spannung: 4V Material: Kunststoff, klar strahlwassergeschützt Fernbedienung Farbwechsler DxH: 7 x 2,7 cm10,90 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Aromamischung - Erfrischung 5mlAn warmen und stickigen Tagen haben die Lebensgeister oft einen sanften Schubs nötig. Die belebende natürliche Aromamischung mit dem ätherischen Öl der Zitrone ist wunderbar fruchtig und erfrischend, sie beflügelt und vitalisiert müde Gemüter und heisse Köpfe.12,26 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Was sind typische Angriffsszenarien, die Unternehmen in der heutigen digitalen Welt berücksichtigen sollten?
Phishing-Angriffe, bei denen Mitarbeiter dazu verleitet werden, vertrauliche Informationen preiszugeben. Ransomware-Angriffe, bei denen Unternehmensdaten verschlüsselt und gegen Lösegeld freigegeben werden müssen. Social Engineering-Angriffe, bei denen Angreifer versuchen, durch Manipulation von Mitarbeitern Zugriff auf sensible Daten zu erhalten. **


Welche potenziellen Angriffsszenarien sollten Organisationen in Betracht ziehen, um ihre Sicherheitsvorkehrungen zu verbessern?
Organisationen sollten sich vor allem vor Phishing-Angriffen, Ransomware-Attacken und Datenlecks schützen. Durch regelmäßige Schulungen der Mitarbeiter, Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits können die Sicherheitsvorkehrungen verbessert werden. Zudem ist es wichtig, ein Incident Response Team zu etablieren, um im Falle eines Angriffs schnell reagieren zu können. **
Was sind typische Angriffsszenarien, denen Unternehmen in der heutigen digitalen Welt ausgesetzt sein könnten?
Typische Angriffsszenarien für Unternehmen sind Phishing-Attacken, Ransomware-Angriffe und Distributed Denial of Service (DDoS) Angriffe. Diese können zu Datenverlust, finanziellen Schäden und Reputationsschäden führen. Unternehmen müssen sich daher mit robusten Sicherheitsmaßnahmen und regelmäßigen Schulungen gegen solche Bedrohungen wappnen. **
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
Paw Patrol Planschbecken Family Pool Kinderpool 200x150x150cm Garten SommerHappy People Paw Patrol Family Pool Kinderpool 200 x 150 cm Der Paw Patrol Family Pool von Happy People sorgt für fröhlichen Wasserspaß im Garten. Mit den beliebten Figuren aus der bekannten Kinderserie gestaltet, begeistert dieser aufblasbare Pool klein42,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
INTEX 3er Pool-Set Planschbecken Wasserball Schwimmring Kinder Garten SommerINTEX 3er Pool-Set - Planschbecken, Wasserball, Schwimmring Das INTEX 3er Pool-Set bietet alles, was Kinder für einen spaßigen Sommer im Wasser brauchen. Mit dem Planschbecken, dem farbenfrohen Wasserball und dem Schwimmring sorgt das Set für unverges19,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
RGB LED Außen Leuchte Fernbedienung Wasser Pool Beleuchtung Garten Deko-Licht Farbwechsel Puck LampeBeschreibung Das Highlight auf jeder Poolparty ist der runde Dekorartikel aus Kunststoff, der im Wasser mit einen Lichterspiel das ganze Publikum verzaubert. Mit einer Fernbedienung lassen sich die Farben fixieren und mit einem Durchmesser von 7 cm nimmt die Leuchte nicht all zu viel Platz ein. Durch die Schutzart IP68 ist das Deko-Licht strahlwassergeschützt und somit für den Außenbereich insbesondere in Verbindung mit Wasser geeignet. Lassen Sie Ihren Pool, Weiher oder Teich in bunten Lichtern erstrahlen. Das Leuchtmittel ist in der Leuchte fest integriert. Details Leuchte • Lampentyp: Deko-Licht • Material: Kunststoff • Farbe: klar • Schutzart: IP68 • schwimmender Puck • Fernbedienung • Farbwechsler • Farben fixierbar • exkl. 3x AAA 1,5V • Durchmesser x Höhe in cm: 7 x 2,7 • Fassungen: 10x RGB LED • Leuchtmittel fest verbaut • Leistung Leuchtmittel: 10x 0,06 Watt • Lichtfarbe: bunt • Spannung: 4V Material: Kunststoff, klar strahlwassergeschützt Fernbedienung Farbwechsler DxH: 7 x 2,7 cm10,90 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Aromamischung - Erfrischung 5mlAn warmen und stickigen Tagen haben die Lebensgeister oft einen sanften Schubs nötig. Die belebende natürliche Aromamischung mit dem ätherischen Öl der Zitrone ist wunderbar fruchtig und erfrischend, sie beflügelt und vitalisiert müde Gemüter und heisse Köpfe.12,26 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
-
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **
-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
Ähnliche Suchbegriffe für Angriffsszenarien
-
Mr. Smell Erfrischung für Käfig und Katzenklo 500ml Erfrischung für Käfig und KatzenkloMr Smell Erfrischungsspray für Katzentoiletten und Käfige, das die Frische der Streu verlängert und Gerüche in Tierbereichen wie Katzentoiletten und Käfigen neutralisiert. Die verwendete bio-enzymatische Technologie baut die im Urin vorhandenen Stickstoffverbindungen (Harnstoff, Harnsäure, Ammoniak) ab. Der in der Formulierung enthaltene natürliche NCL-Neutralisator, der die für den Geruch verantwortlichen Partikel absorbiert, überdeckt diesen nicht, sondern beseitigt ihn an der Quelle. Die regelmäßige Anwendung des Sprays verlängert die Frische des Substrats, unabhängig von dessen Art. Zusammensetzung Aqua, Propylene Glycol, Eucalyptol, PEG-40 Hydrogenated Castor Oil, Parfum, C9-11 Pareth-6, PEG/PPG - 27/30 Copolymer, Enzyme, DMDM Hydantoin (and) MCIT (and) MIT, Lactic Acid. Vorsichtsmaßnahmen und Anwendungsbedingungen Enthält Linalool. Kann eine allergische Reaktion hervorrufen. Nettoinhalt 500 ml.10,10 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
HC Garten & Freizeit Wasser Sprinkler DinosaurierHC Garten & Freizeit Kinder Wassersprinkler Dinosaurier grün 198x140x235 cm Der Dinosaurier von HC Garten & Freizeit sorgt für Abkühlung an heißen Sommertagen und viel Spiel- und Wasserspaß. Er verfügt über mehrere Luftkammern, so dass er sich57,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Was sind typische Angriffsszenarien, die Unternehmen in der heutigen digitalen Welt berücksichtigen sollten?
Phishing-Angriffe, bei denen Mitarbeiter dazu verleitet werden, vertrauliche Informationen preiszugeben. Ransomware-Angriffe, bei denen Unternehmensdaten verschlüsselt und gegen Lösegeld freigegeben werden müssen. Social Engineering-Angriffe, bei denen Angreifer versuchen, durch Manipulation von Mitarbeitern Zugriff auf sensible Daten zu erhalten. **
-
Welche potenziellen Angriffsszenarien sollten Organisationen in Betracht ziehen, um ihre Sicherheitsvorkehrungen zu verbessern?
Organisationen sollten sich vor allem vor Phishing-Angriffen, Ransomware-Attacken und Datenlecks schützen. Durch regelmäßige Schulungen der Mitarbeiter, Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits können die Sicherheitsvorkehrungen verbessert werden. Zudem ist es wichtig, ein Incident Response Team zu etablieren, um im Falle eines Angriffs schnell reagieren zu können. **
-
Was sind typische Angriffsszenarien, denen Unternehmen in der heutigen digitalen Welt ausgesetzt sein könnten?
Typische Angriffsszenarien für Unternehmen sind Phishing-Attacken, Ransomware-Angriffe und Distributed Denial of Service (DDoS) Angriffe. Diese können zu Datenverlust, finanziellen Schäden und Reputationsschäden führen. Unternehmen müssen sich daher mit robusten Sicherheitsmaßnahmen und regelmäßigen Schulungen gegen solche Bedrohungen wappnen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.